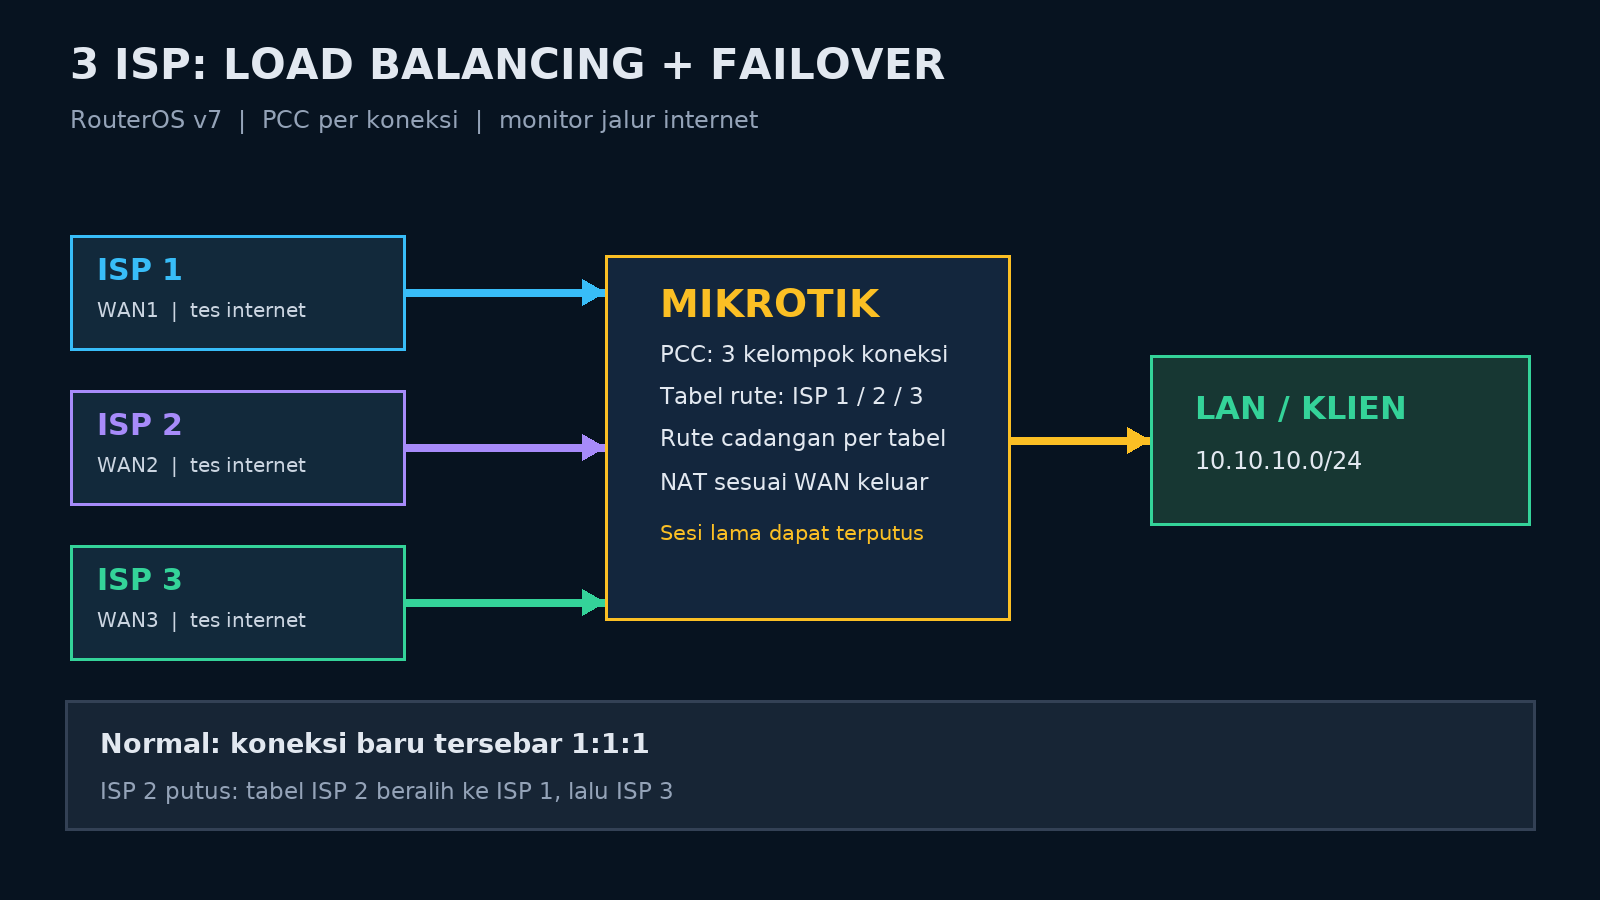
Panduan Load Balancing PCC 3 ISP dan Failover pada MikroTik RouterOS v7
Panduan ini menjelaskan cara membagi koneksi baru ke tiga penyedia layanan internet (ISP) menggunakan metode Per Connection Classifier (PCC) dengan rasio 1:1:1. Jika salah satu jalur internet mengalami gangguan, koneksi baru akan menggunakan jalur cadangan yang masih tersedia.
Perlu dipahami: PCC tidak menggabungkan kecepatan tiga ISP menjadi satu koneksi untuk satu proses unduhan. Pembagian dilakukan berdasarkan koneksi. Ketika terjadi failover dan alamat IP publik berubah, koneksi yang sudah berjalan, seperti VPN, panggilan video, atau sesi unduhan, mungkin terputus dan perlu tersambung kembali.
1. Persiapan dan asumsi jaringan
Contoh konfigurasi ini menggunakan RouterOS v7 dengan jaringan IPv4 dan pembagian antarmuka sebagai berikut:
- WAN1:
ether1 - WAN2:
ether2 - WAN3:
ether3 - LAN:
bridge, dengan subnet10.10.10.0/24
Gateway yang digunakan dalam contoh adalah 192.0.2.1 (ISP1), 198.51.100.1 (ISP2), dan 203.0.113.1 (ISP3). Ketiga alamat tersebut hanya untuk dokumentasi, bukan gateway yang dapat langsung digunakan. Gantilah dengan gateway masing-masing ISP dan pastikan setiap antarmuka WAN sudah memperoleh alamat IP.
Jika alamat gateway diberikan secara dinamis melalui DHCP atau PPPoE, konfigurasi rute statis di bawah tidak boleh langsung disalin. Sesuaikan pengelolaan gateway, misalnya menggunakan skrip lease atau mekanisme lain yang sesuai dengan jaringan Anda.
Untuk memantau jalur internet, digunakan tiga alamat tujuan pengujian (probe): 1.1.1.1, 8.8.8.8, dan 9.9.9.9. Pastikan masing-masing alamat merespons ping melalui ISP yang ditentukan serta tidak terpengaruh aturan routing lain.
Sebelum mengubah konfigurasi, aktifkan Safe Mode melalui WinBox atau siapkan akses konsol. Simpan cadangan konfigurasi dan periksa aturan routing, firewall, NAT, VPN, Hotspot, maupun QoS yang sudah berjalan.
/export file=sebelum-lb-3isp
/ip address print
/ip dhcp-client print detail
/ip route print detail
/ip firewall mangle print
/ip firewall filter print where action=fasttrack-connection
Penting: jika WAN memasang default route secara otomatis melalui DHCP atau PPPoE, pastikan rute pengganti sudah benar dan akses administrasi tetap aman sebelum menonaktifkannya. Hindari konflik antara rute dinamis dan rute manual.
2. Membuat tabel routing dan jalur pemeriksaan ISP
Setiap ISP menggunakan satu alamat probe yang diarahkan secara khusus melalui gateway ISP tersebut. Route host /32 ditempatkan pada tabel main, sedangkan default route pada tabel khusus menggunakan alamat probe sebagai next-hop rekursif.
Nilai scope=10 pada route probe dan target-scope=11 pada default route digunakan agar proses resolusi next-hop dapat berjalan. Gunakan alamat probe yang berbeda untuk setiap ISP.
/routing table
add name=to_ISP1 fib
add name=to_ISP2 fib
add name=to_ISP3 fib

/ip route
add dst-address=1.1.1.1/32 gateway=192.0.2.1 routing-table=main scope=10 comment="PROBE ISP1"
add dst-address=8.8.8.8/32 gateway=198.51.100.1 routing-table=main scope=10 comment="PROBE ISP2"
add dst-address=9.9.9.9/32 gateway=203.0.113.1 routing-table=main scope=10 comment="PROBE ISP3"

# Router sendiri: pilih ISP1, lalu ISP2, lalu ISP3
add dst-address=0.0.0.0/0 gateway=1.1.1.1 routing-table=main target-scope=11 check-gateway=ping distance=1 comment="MAIN ISP1"
add dst-address=0.0.0.0/0 gateway=8.8.8.8 routing-table=main target-scope=11 check-gateway=ping distance=2 comment="MAIN ISP2"
add dst-address=0.0.0.0/0 gateway=9.9.9.9 routing-table=main target-scope=11 check-gateway=ping distance=3 comment="MAIN ISP3"

# Masing-masing tabel memiliki prioritas sendiri dan dua cadangan
add dst-address=0.0.0.0/0 gateway=1.1.1.1@main routing-table=to_ISP1 target-scope=11 check-gateway=ping distance=1 comment="T1 ISP1"
add dst-address=0.0.0.0/0 gateway=8.8.8.8@main routing-table=to_ISP1 target-scope=11 check-gateway=ping distance=2 comment="T1 backup ISP2"
add dst-address=0.0.0.0/0 gateway=9.9.9.9@main routing-table=to_ISP1 target-scope=11 check-gateway=ping distance=3 comment="T1 backup ISP3"

add dst-address=0.0.0.0/0 gateway=8.8.8.8@main routing-table=to_ISP2 target-scope=11 check-gateway=ping distance=1 comment="T2 ISP2"
add dst-address=0.0.0.0/0 gateway=1.1.1.1@main routing-table=to_ISP2 target-scope=11 check-gateway=ping distance=2 comment="T2 backup ISP1"
add dst-address=0.0.0.0/0 gateway=9.9.9.9@main routing-table=to_ISP2 target-scope=11 check-gateway=ping distance=3 comment="T2 backup ISP3"

add dst-address=0.0.0.0/0 gateway=9.9.9.9@main routing-table=to_ISP3 target-scope=11 check-gateway=ping distance=1 comment="T3 ISP3"
add dst-address=0.0.0.0/0 gateway=1.1.1.1@main routing-table=to_ISP3 target-scope=11 check-gateway=ping distance=2 comment="T3 backup ISP1"
add dst-address=0.0.0.0/0 gateway=8.8.8.8@main routing-table=to_ISP3 target-scope=11 check-gateway=ping distance=3 comment="T3 backup ISP2"
Setelah konfigurasi diterapkan, periksa status route. Nilai immediate-gw harus mengarah ke antarmuka WAN yang sesuai dengan masing-masing ISP.
Catatan: satu alamat probe belum tentu mencerminkan kondisi jaringan ISP secara keseluruhan. Jika dibutuhkan pemeriksaan yang lebih andal, pertimbangkan pemantauan dengan beberapa target, misalnya melalui Netwatch dan rancangan failover yang lebih khusus.
3. Mengatur pembagian koneksi dengan PCC
Metode PCC digunakan untuk mengelompokkan koneksi baru dari LAN dan mengarahkannya ke salah satu dari tiga tabel routing. Dengan rasio 1:1:1, distribusi koneksi secara umum dibagi menjadi tiga kelompok, bukan berdasarkan besarnya bandwidth yang digunakan setiap koneksi.
Sebelum membuat aturan PCC, tambahkan pengecualian agar lalu lintas menuju jaringan lokal dan subnet WAN tidak ikut ditandai. Sesuaikan daftar pengecualian dengan seluruh subnet LAN, VLAN, VPN, dan jaringan internal yang digunakan.
/ip firewall mangle
add chain=prerouting in-interface=bridge dst-address=10.10.10.0/24 action=accept comment="LB3 bypass LAN"
add chain=prerouting in-interface=bridge dst-address=192.0.2.0/24 action=accept comment="LB3 bypass WAN1 subnet"
add chain=prerouting in-interface=bridge dst-address=198.51.100.0/24 action=accept comment="LB3 bypass WAN2 subnet"
add chain=prerouting in-interface=bridge dst-address=203.0.113.0/24 action=accept comment="LB3 bypass WAN3 subnet"

add chain=prerouting in-interface=bridge dst-address-type=!local connection-state=new connection-mark=no-mark per-connection-classifier=both-addresses-and-ports:3/0 action=mark-connection new-connection-mark=via_ISP1 passthrough=yes comment="LB3 PCC 1"
add chain=prerouting in-interface=bridge dst-address-type=!local connection-state=new connection-mark=no-mark per-connection-classifier=both-addresses-and-ports:3/1 action=mark-connection new-connection-mark=via_ISP2 passthrough=yes comment="LB3 PCC 2"
add chain=prerouting in-interface=bridge dst-address-type=!local connection-state=new connection-mark=no-mark per-connection-classifier=both-addresses-and-ports:3/2 action=mark-connection new-connection-mark=via_ISP3 passthrough=yes comment="LB3 PCC 3"

add chain=prerouting in-interface=bridge dst-address-type=!local connection-mark=via_ISP1 action=mark-routing new-routing-mark=to_ISP1 passthrough=no comment="LB3 route 1"
add chain=prerouting in-interface=bridge dst-address-type=!local connection-mark=via_ISP2 action=mark-routing new-routing-mark=to_ISP2 passthrough=no comment="LB3 route 2"
add chain=prerouting in-interface=bridge dst-address-type=!local connection-mark=via_ISP3 action=mark-routing new-routing-mark=to_ISP3 passthrough=no comment="LB3 route 3"
Apabila LAN menggunakan beberapa VLAN atau bridge, sesuaikan in-interface=bridge dengan daftar antarmuka LAN (interface-list) yang mencakup seluruh jaringan terkait.
Perhatikan FastTrack: fitur ini tidak boleh melewati proses penandaan routing untuk trafik yang menggunakan tabel selain main. Nonaktifkan aturan FastTrack untuk trafik tersebut atau batasi FastTrack hanya bagi trafik yang tidak menggunakan policy routing. Periksa juga dampaknya terhadap penggunaan CPU dan throughput router.
Konfigurasi ini berfokus pada koneksi keluar dari LAN. Jika terdapat koneksi masuk melalui WAN, termasuk dst-nat, diperlukan aturan tambahan pada chain input dan output agar trafik balasan tetap melalui jalur yang sesuai.
4. Mengatur NAT untuk setiap WAN
Agar perangkat LAN dapat mengakses internet melalui ketiga ISP, buat aturan masquerade berdasarkan antarmuka WAN yang digunakan.
/ip firewall nat
add chain=srcnat src-address=10.10.10.0/24 out-interface=ether1 action=masquerade comment="LB3 NAT WAN1"
add chain=srcnat src-address=10.10.10.0/24 out-interface=ether2 action=masquerade comment="LB3 NAT WAN2"
add chain=srcnat src-address=10.10.10.0/24 out-interface=ether3 action=masquerade comment="LB3 NAT WAN3"
Jika ISP memberikan alamat IP publik statis, Anda dapat mempertimbangkan penggunaan src-nat dengan to-addresses yang sesuai. Sebelum menambah aturan baru, periksa NAT yang sudah ada agar tidak terjadi duplikasi atau konflik urutan aturan.
5. Memeriksa konfigurasi dan menguji failover
Lakukan pengujian secara bertahap, mulai dari memeriksa route dan penghitung trafik, lalu menguji koneksi internet dan perpindahan jalur ketika salah satu WAN terputus.
/ip route print detail where dst-address=0.0.0.0/0
/ip route print detail where comment~"PROBE"
/ip firewall mangle print stats where comment~"LB3"
/ip firewall nat print stats where comment~"LB3"
/tool ping 1.1.1.1 count=4
Langkah pengujian
- Periksa distribusi koneksi. Dari beberapa perangkat LAN, buka sejumlah koneksi ke berbagai situs. Pastikan penghitung pada aturan PCC dan NAT untuk ketiga WAN bertambah. Jangan menjadikan satu hasil speedtest atau satu unduhan sebagai bukti penggabungan bandwidth.
- Uji gangguan pada WAN2. Putuskan WAN2 secara terkendali. Pastikan tabel
to_ISP2menggunakan ISP1 sebagai cadangan, atau ISP3 jika ISP1 juga tidak tersedia. Setelah itu, uji koneksi baru dari perangkat LAN. - Uji pemulihan WAN2. Sambungkan kembali WAN2 dan pastikan jalur utamanya kembali aktif.
- Ulangi pengujian untuk WAN1 dan WAN3. Putuskan dan pulihkan masing-masing jalur secara bergantian untuk memastikan mekanisme cadangan bekerja sebagaimana direncanakan.
Penting: lakukan pengujian dalam jadwal pemeliharaan. Saat failover terjadi, koneksi TCP, VPN, panggilan video, dan layanan lain yang bergantung pada sesi aktif dapat terputus karena perubahan jalur NAT atau alamat IP publik.
6. Ringkasan konfigurasi
Urutan penerapan yang perlu diingat adalah: tiga probe ISP → tiga tabel routing beserta jalur cadangan → tiga aturan PCC → tiga aturan routing mark → tiga aturan NAT → pengujian failover.
Rasio 1:1:1 menunjukkan pembagian kelompok koneksi, bukan pembagian kecepatan dalam Mbps. Jika kapasitas ketiga ISP berbeda, bobot PCC perlu dihitung dan disesuaikan dengan kebutuhan jaringan.