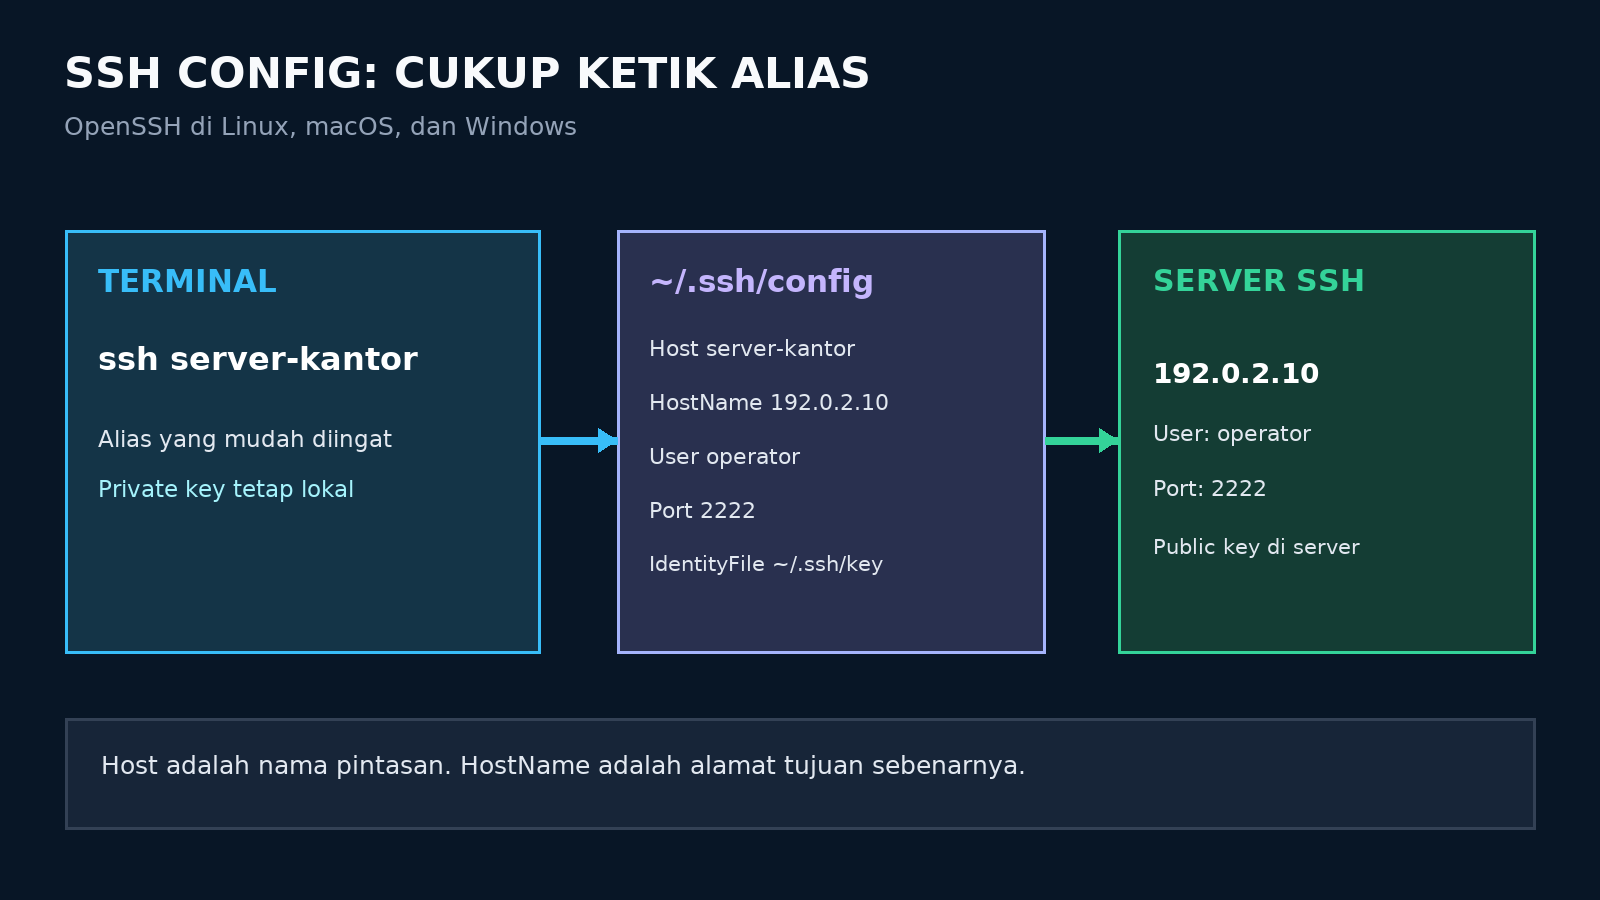
Sering mengetik alamat server, port, username, dan lokasi private key setiap kali membuka terminal? OpenSSH menyediakan berkas konfigurasi klien agar Anda cukup menjalankan ssh nama-custom. Contoh di sini memakai alamat dokumentasi 192.0.2.10 dan server.example.net—bukan server sungguhan. Ganti dengan alamat, akun, port, dan nama file key milik Anda sendiri.
1. Pahami fungsi SSH config
File ~/.ssh/config menyimpan opsi koneksi di komputer Anda, bukan mengubah konfigurasi server. Host adalah alias yang Anda pilih; HostName adalah alamat tujuan sebenarnya. User menentukan akun di server, Port menentukan port SSH, dan IdentityFile menunjuk private key lokal jika Anda memang menggunakan autentikasi key. Alias hanya mempersingkat perintah; tidak otomatis membuat login tanpa password. Agar key bekerja, public key pasangan yang benar harus sudah didaftarkan di server untuk user tersebut.
2. Siapkan file config di Linux atau macOS
Di terminal komputer klien, buat folder bila belum ada, kemudian buka file konfigurasi dengan editor yang Anda gunakan. Jangan menimpa file lama yang berisi host lain; tambahkan blok baru di bagian akhir. Perintah berikut membuat file bila belum ada dan mengatur izin aksesnya:
mkdir -p ~/.ssh
chmod 700 ~/.ssh
touch ~/.ssh/config
chmod 600 ~/.ssh/config
nano ~/.ssh/config
Jika menggunakan private key, simpan di lokasi hanya dapat diakses pemilik akun, misalnya ~/.ssh/id_ed25519, lalu atur chmod 600 ~/.ssh/id_ed25519. Jangan menempelkan isi private key atau password ke dalam file config.
3. Siapkan file config di Windows
Gunakan PowerShell dan pastikan OpenSSH Client tersedia dengan ssh -V. Lokasi config pada profil pengguna adalah $env:USERPROFILE\.ssh\config (biasanya C:\Users\NamaAnda\.ssh\config). Buat folder dan buka file melalui Notepad:
$dir = Join-Path $env:USERPROFILE '.ssh'
New-Item -ItemType Directory -Force -Path $dir | Out-Null
$config = Join-Path $dir 'config'
if (-not (Test-Path $config)) { New-Item -ItemType File -Path $config | Out-Null }
notepad $config
Pastikan nama filenya tepat config, bukan config.txt. Dalam file config OpenSSH, contoh path ~/.ssh/id_ed25519 di bawah menunjuk folder .ssh milik pengguna yang sedang menjalankan SSH. Jika key berada di tempat lain, sesuaikan IdentityFile dengan path yang benar; jangan memakai folder bersama untuk private key.
4. Tambahkan alias host dan simpan
Isi blok berikut sama untuk file config Linux/macOS maupun Windows. server-kantor hanyalah nama alias contoh; pilih nama yang mudah diingat, tanpa spasi. IP 192.0.2.10 dan port 2222 juga contoh. Port standar SSH adalah 22; sesuaikan dengan layanan tujuan. Bila login memakai password, hapus baris IdentityFile dan IdentitiesOnly.
Host server-kantor
    HostName 192.0.2.10
    User operator
    Port 2222
    IdentityFile ~/.ssh/id_ed25519
    IdentitiesOnly yes
IdentitiesOnly yes membatasi key yang ditawarkan dari agen SSH ke identitas yang ditentukan untuk host ini. Namun jika Anda juga mendefinisikan beberapa IdentityFile di blok yang berlaku secara global, beberapa key dapat tetap dicoba. Jangan salin path atau user contoh mentah-mentah. OpenSSH membaca file dari atas ke bawah, dan untuk sebagian besar opsi nilai pertama yang cocok dipakai; letakkan blok khusus host sebelum blok umum Host *. IdentityFile adalah pengecualian yang dapat menambahkan beberapa identitas.
5. Periksa hasilnya, lalu konek
Jalankan dari terminal Linux/macOS atau PowerShell Windows. Perintah ssh -G hanya menampilkan konfigurasi efektif dan tidak login; periksa nilai hostname, user, port, dan identityfile pada output. Hati-hati jika output memuat detail lingkungan Anda saat membagikannya.
ssh -G server-kantor
ssh server-kantor
Pada koneksi pertama, bandingkan fingerprint host key dengan nilai dari administrator server melalui jalur tepercaya sebelum menyetujuinya. Bila private key diberi passphrase, komputer dapat memintanya—itu bukan password akun server. Jika muncul prompt password server, alias sudah bekerja tetapi autentikasi key belum tentu berhasil; periksa apakah public key yang cocok sudah dipasang pada akun tujuan. Jangan mematikan verifikasi host key hanya untuk menghilangkan pesan peringatan.
6. Tambahkan beberapa host dan gunakan untuk SCP/SFTP
Tambahkan blok Host lain untuk tujuan yang berbeda. Contoh ini memakai domain dokumentasi server.example.net; ganti seluruh nilai sebelum dipakai. Identitas masing-masing host dapat berbeda.
Host server-lab
    HostName server.example.net
    User adminlab
    Port 22
    IdentityFile ~/.ssh/key_lab
    IdentitiesOnly yes
Setelah tersimpan, coba ssh server-lab. Untuk server SSH yang mendukung transfer file, alias umumnya juga dapat dipakai oleh scp dan sftp; pastikan sisi server mengizinkan metode transfer yang dipilih. Pada Linux/macOS:
scp ./laporan.txt server-lab:~/
sftp server-lab
Di PowerShell, contoh yang setara adalah scp .\laporan.txt server-lab:~/ dan sftp server-lab. Jika Anda memakai alias, tidak perlu mengulang -p untuk SSH atau -P untuk SCP: port dibaca dari config.
7. Kesalahan umum dan keamanan
- Could not resolve hostname nama-custom: pastikan ejaan setelah
Hostsama dengan perintahssh, file berada di profil pengguna yang menjalankan SSH, dan di Windows namanya bukanconfig.txt. - Permission denied (publickey): cek
User, lokasi private key, dan apakah public key pasangannya sudah diotorisasi pada akun server. Diagnostik:ssh -v server-kantor; cariOffering public keydanServer accepts key, tanpa membagikan private key atau log penuh yang memuat detail sensitif. - Masih meminta password: config hanyalah shortcut koneksi. Prompt
Enter passphrase for keyberasal dari kunci lokal; promptuser@host's passwordberasal dari server. Pastikan user dan key cocok sebelum mengubah kebijakan autentikasi. - Bad permissions: di Linux/macOS gunakan
chmod 700 ~/.sshdanchmod 600 ~/.ssh/config ~/.ssh/id_ed25519(sesuaikan nama key). Di Windows periksa ACL file agar private key tidak dapat dibaca pengguna lain; jangan menerapkanchmodLinux mentah-mentah di PowerShell. - REMOTE HOST IDENTIFICATION HAS CHANGED: berhenti dan verifikasi perubahan host key dengan admin. Jangan otomatis menghapus entri
known_hostsatau mengaktifkanStrictHostKeyChecking no. - Server lama memerlukan algoritma usang: jangan menaruh pelonggaran algoritma secara global di
Host *. Periksa kompatibilitas dan rencanakan pembaruan; pengecualian per-host hanya jika sudah dinilai perlu dan risikonya dipahami.
Ringkasnya: buat/temukan ~/.ssh/config → tambahkan Host nama-custom dan tujuan → verifikasi dengan ssh -G nama-custom → sambungkan dengan ssh nama-custom. Simpan private key tetap di komputer; konfigurasi alias bukan pengganti verifikasi identitas server ataupun pengaturan public key di server.